

전 세계 웹의 '현관문'이 뚫렸다…PHP2Shell 소동의 전말
인터넷 웹사이트 10곳 중 7곳가량이 쓰는 프로그래밍 언어 PHP에서 10년 넘게 숨어 있던 치명적 보안 구멍이 발견됐다. 지난 21일 패치가 나오기까지 유출과 실수가 뒤엉키면서 보안업계에서 'PHP2Shell 소동'으로 불리게 된 이 사건을, 시간 순서대로 따라가 봤다.
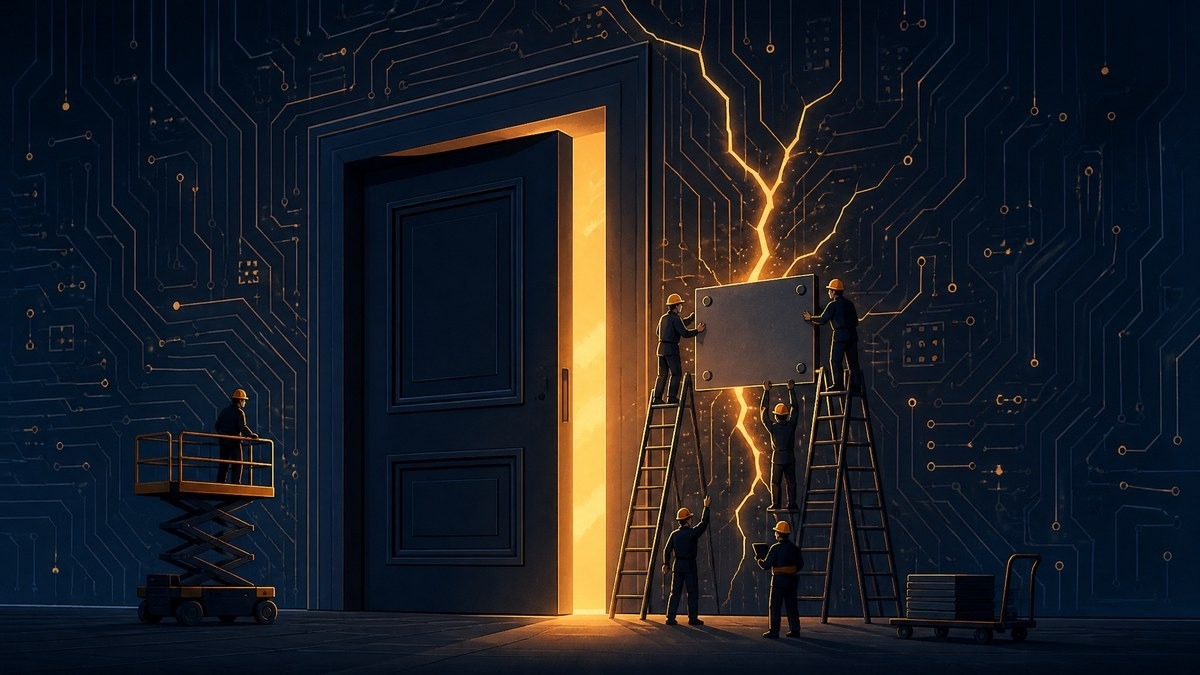
먼저 구멍의 성격부터. PHP는 워드프레스 같은 홈페이지 제작 도구부터 쇼핑몰, 게시판까지 웹의 바탕을 이루는 언어다. 이번 취약점 2건(CVE-2026-109618·109619)은 이 PHP 엔진 자체를 뚫는다. 홈페이지에 로그인하지 않아도, 사이트가 코드를 잘못 짰는지와 무관하게 외부에서 서버를 원격 조종할 수 있게 된다. 집에 비유하면 도어록이 아니라 현관문 자체가 통째로 열리는 셈이다. 영향 범위는 PHP 5.4부터 8.5까지 지난 10여 년간 나온 사실상 모든 버전, 심각도는 10점 만점에 9.2(일부 보안업체는 만점 평가)다.
2024년. 이 버그는 PHP 개발진 내부에서 한 차례 포착됐다. 그러나 단순 메모리 오류로 치부돼 고쳐지지 않은 채 묻혔다. 구멍이 '10년 묵은' 채로 살아남은 이유다.
올해 8월. 보안 스타트업 캘리프와 클라우드 보안기업 위즈가 각각 AI 모델을 동원한 코드 분석으로 같은 구멍을 독립적으로 찾아냈다. 보안업계가 이번 사건을 'AI가 찾아낸 첫 메이저 취약점'으로 부르는 이유다. 두 회사는 관례대로 PHP 개발진에 비공개로 알렸고, 패치가 준비될 때까지 비밀을 유지하는 '조율된 공개' 절차가 시작됐다.
10월 17일. 공개 예정일을 나흘 앞두고 아마존웹서비스(AWS)의 모니터링망에 이 취약점을 노린 실제 공격 시도가 포착됐다. 비밀이 이미 새고 있다는 신호였다.
10월 20일. 조율이 겹겹이 무너진 날이다. 해외 커뮤니티에 취약점 정보가 유출됐고, 발견 업체는 공격 시연 영상을 실수로 올렸다 내렸다. 한 보안업체는 엠바고를 어기고 수정판을 먼저 배포했는데, 공격자들이 그 수정 내용을 역추적해 패치 공개도 전에 공격 코드를 만들어 유포했다. PHP 개발진은 긴급 사전 공지를 냈고, 위키피디아 운영 재단은 일부 시스템을 예방 차원에서 내려버렸다.
10월 21일. PHP 개발진이 예정보다 이르게 패치를 공개했다. 수정판은 8.5.12, 8.4.27, 8.3.36, 8.2.35. 지원이 끝난 옛 버전(7.4~8.1)은 공식 패치 없이 소스 수정만 제공됐다. 같은 날을 전후로 보안업체들은 워드프레스 등 주요 사이트 구성에서 원격 장악을 재현해 보였고, AWS·클라우드플레어 등 복수 업체가 실제 공격 시도를 관측했다.
10월 22일. 국내 대응이 본격화했다. 한국인터넷진흥원(KISA)이 보호나라를 통해 대응 수칙을 발표했고, 카페24·가비아 등 주요 호스팅 업체들은 서버 패치를 마쳤다고 밝혔다. 안랩은 국내에서 인터넷에 노출된 취약 PHP 자산을 약 11만 건(패치 전 추정)으로 집계했다. 세계 여섯 번째 규모다. 이날 기준 국내 피해 사례는 확인되지 않았다.
그래서 지금 위험은 어느 정도일까. 클릭 한 번으로 뚫리는 '만능 열쇠'는 아니고 여러 조건을 조합해야 해서, 당장 전 세계 웹이 무너지는 상황은 아니다. 다만 우회책이 마땅치 않아 패치 적용만이 해결책이다. 일반 이용자가 당장 할 일은 사실상 없다. 개인 PC나 스마트폰이 아니라 웹사이트 서버의 문제여서다. 공은 사이트 운영자들에게 있다. 소규모 쇼핑몰이나 동호회 홈페이지처럼 관리 손길이 뜸한 사이트가 가장 오래 위험에 남는다.
보안업계는 이번 사건을 2014년 하트블리드, 2021년 로그4셸에 이은 분수령으로 본다. 10년 묵은 구멍을 AI가 찾아냈고, 사람의 공개 절차는 곳곳에서 삐걱댔다. AI가 취약점을 찾는 속도는 빨라지는데 그것을 다루는 사회적 절차는 그대로라는 것, 그것이 'PHP2Shell 소동'이 남긴 진짜 숙제다.
이단열 기자 dyoul@suwonilbo.kr